메인 콘텐츠로 건너뛰기

Internet Access를 통해 GitHub Git·API만 사용하기

완성 결과: 제한망의 개발/운영 호스트가 Git 메타데이터를 가져오고 필요한 HTTPS API를 호출하지만, DRLink 프록시를 통한 무관한 인터넷 사이트 접근은 거부됩니다. 예제: 보호 호스트 10.20.30.16 → 프록시 10.20.30.5:6080 → github.com:443, api.github.com:443만.

1단계 — 프록시 엔드포인트 점검

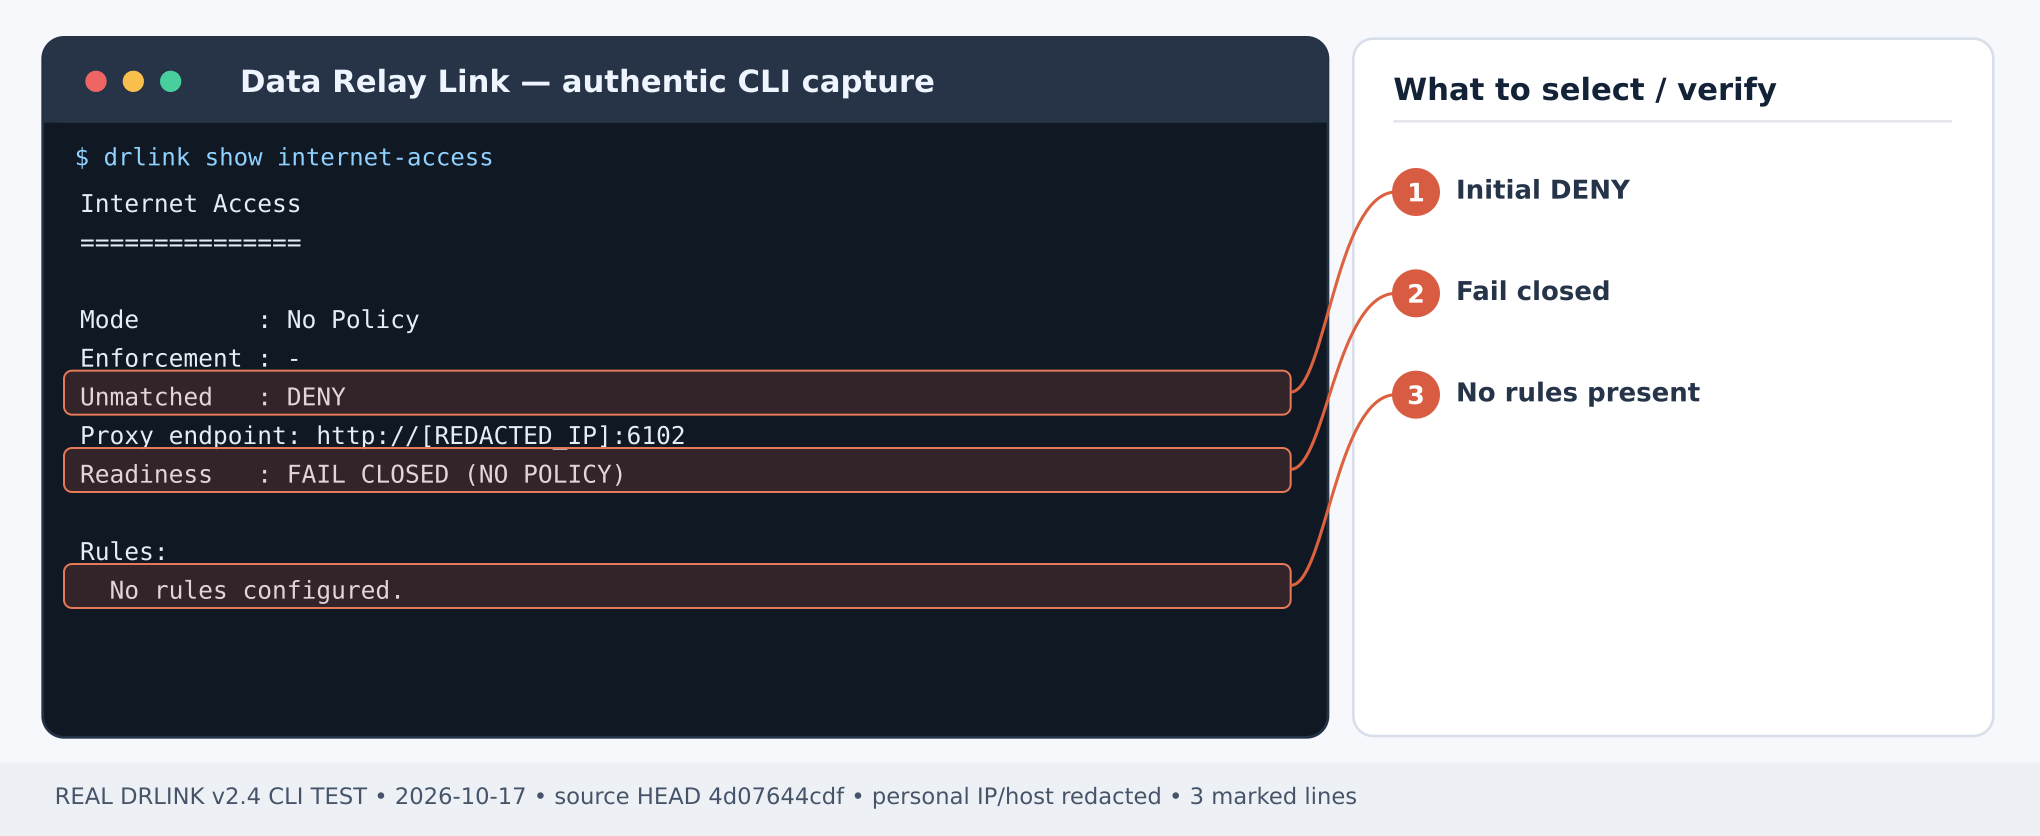
실제 Data Relay Link CLI 캡처 — Internet Access 설정 이전의 실제 출력: No Policy·Unmatched DENY·FAIL CLOSED입니다. 허용된 트래픽 성공 화면이 아닙니다. 그림 1. Internet Access 설정 이전의 실제 출력: No Policy·Unmatched DENY·FAIL CLOSED입니다. 허용된 트래픽 성공 화면이 아닙니다. 제품 CLI 출력 예시; 일부 주소·호스트는 가렸습니다. Server REPL:
설치 시 지정된 실제 프록시 리스너 IP/포트를 기록합니다. 외부 방화벽은 승인된 보호 호스트에서만 이 포트에 도달하도록 관리자가 설정합니다.

2단계 — 출발지/목적지 Object 구성

Server REPL:
서버가 관측하는 NAT 변환 후 IP가 예제와 다르다면 그 실제 출발지로 대체합니다.

3단계 — 인터넷 허용 정책 생성

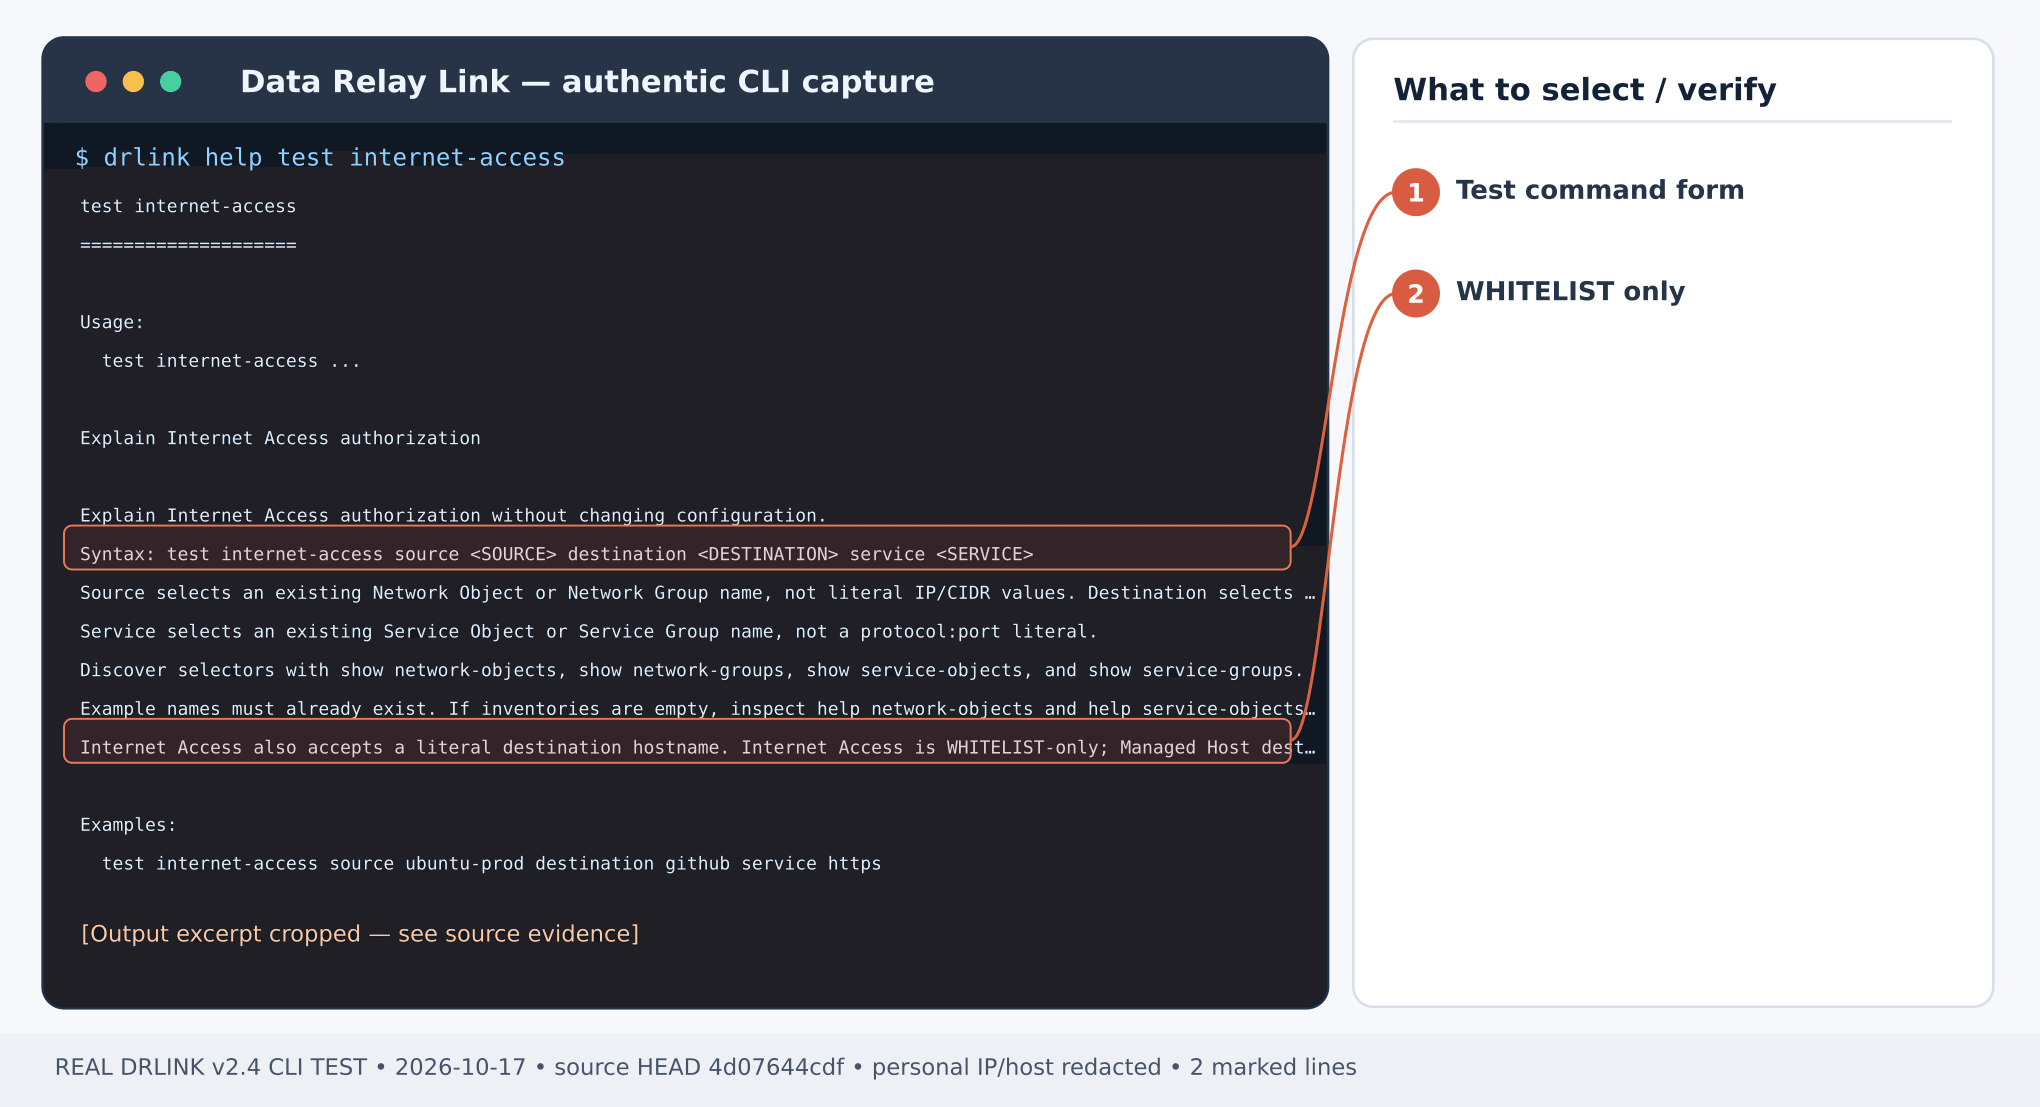
실제 Data Relay Link CLI 캡처 — 실제 도움말: test internet-access는 사전 생성된 Object/Group으로 정책을 검사하며 실트래픽 테스트를 대체하지 않습니다. 그림 2. 실제 도움말: test internet-access는 사전 생성된 Object/Group으로 정책을 검사하며 실트래픽 테스트를 대체하지 않습니다. 제품 CLI 출력 예시; 일부 주소·호스트는 가렸습니다. Server REPL:
확인: 정확히 지정한 두 FQDN/포트에 대해서만 ALLOW, 다른 목적지는 DENY. 기존 Rule/Group이 광범위한 접근을 허용하지 않는지도 함께 확인합니다.

4단계 — 보호 호스트에서 실제 Git·curl 전송

영구 로그인 셸의 프록시 환경을 변경하지 않도록 서브셸로 실행합니다.
성공 기준: Git HEAD SHA가 출력되고 Git/API 요청이 실제 프록시를 통과해야 합니다. API 서버 자체의 Rate Limit 응답은 DRLink 정책 DENY와 구별하세요. example.org는 정책상 명시적 DENY여야 합니다. 상속된 no_proxy/NO_PROXY에 해당 공인 도메인이 있다면 테스트 범위에서만 제거하여 직접 인터넷 우회를 방지합니다.

5단계 — 감사 로그 대조

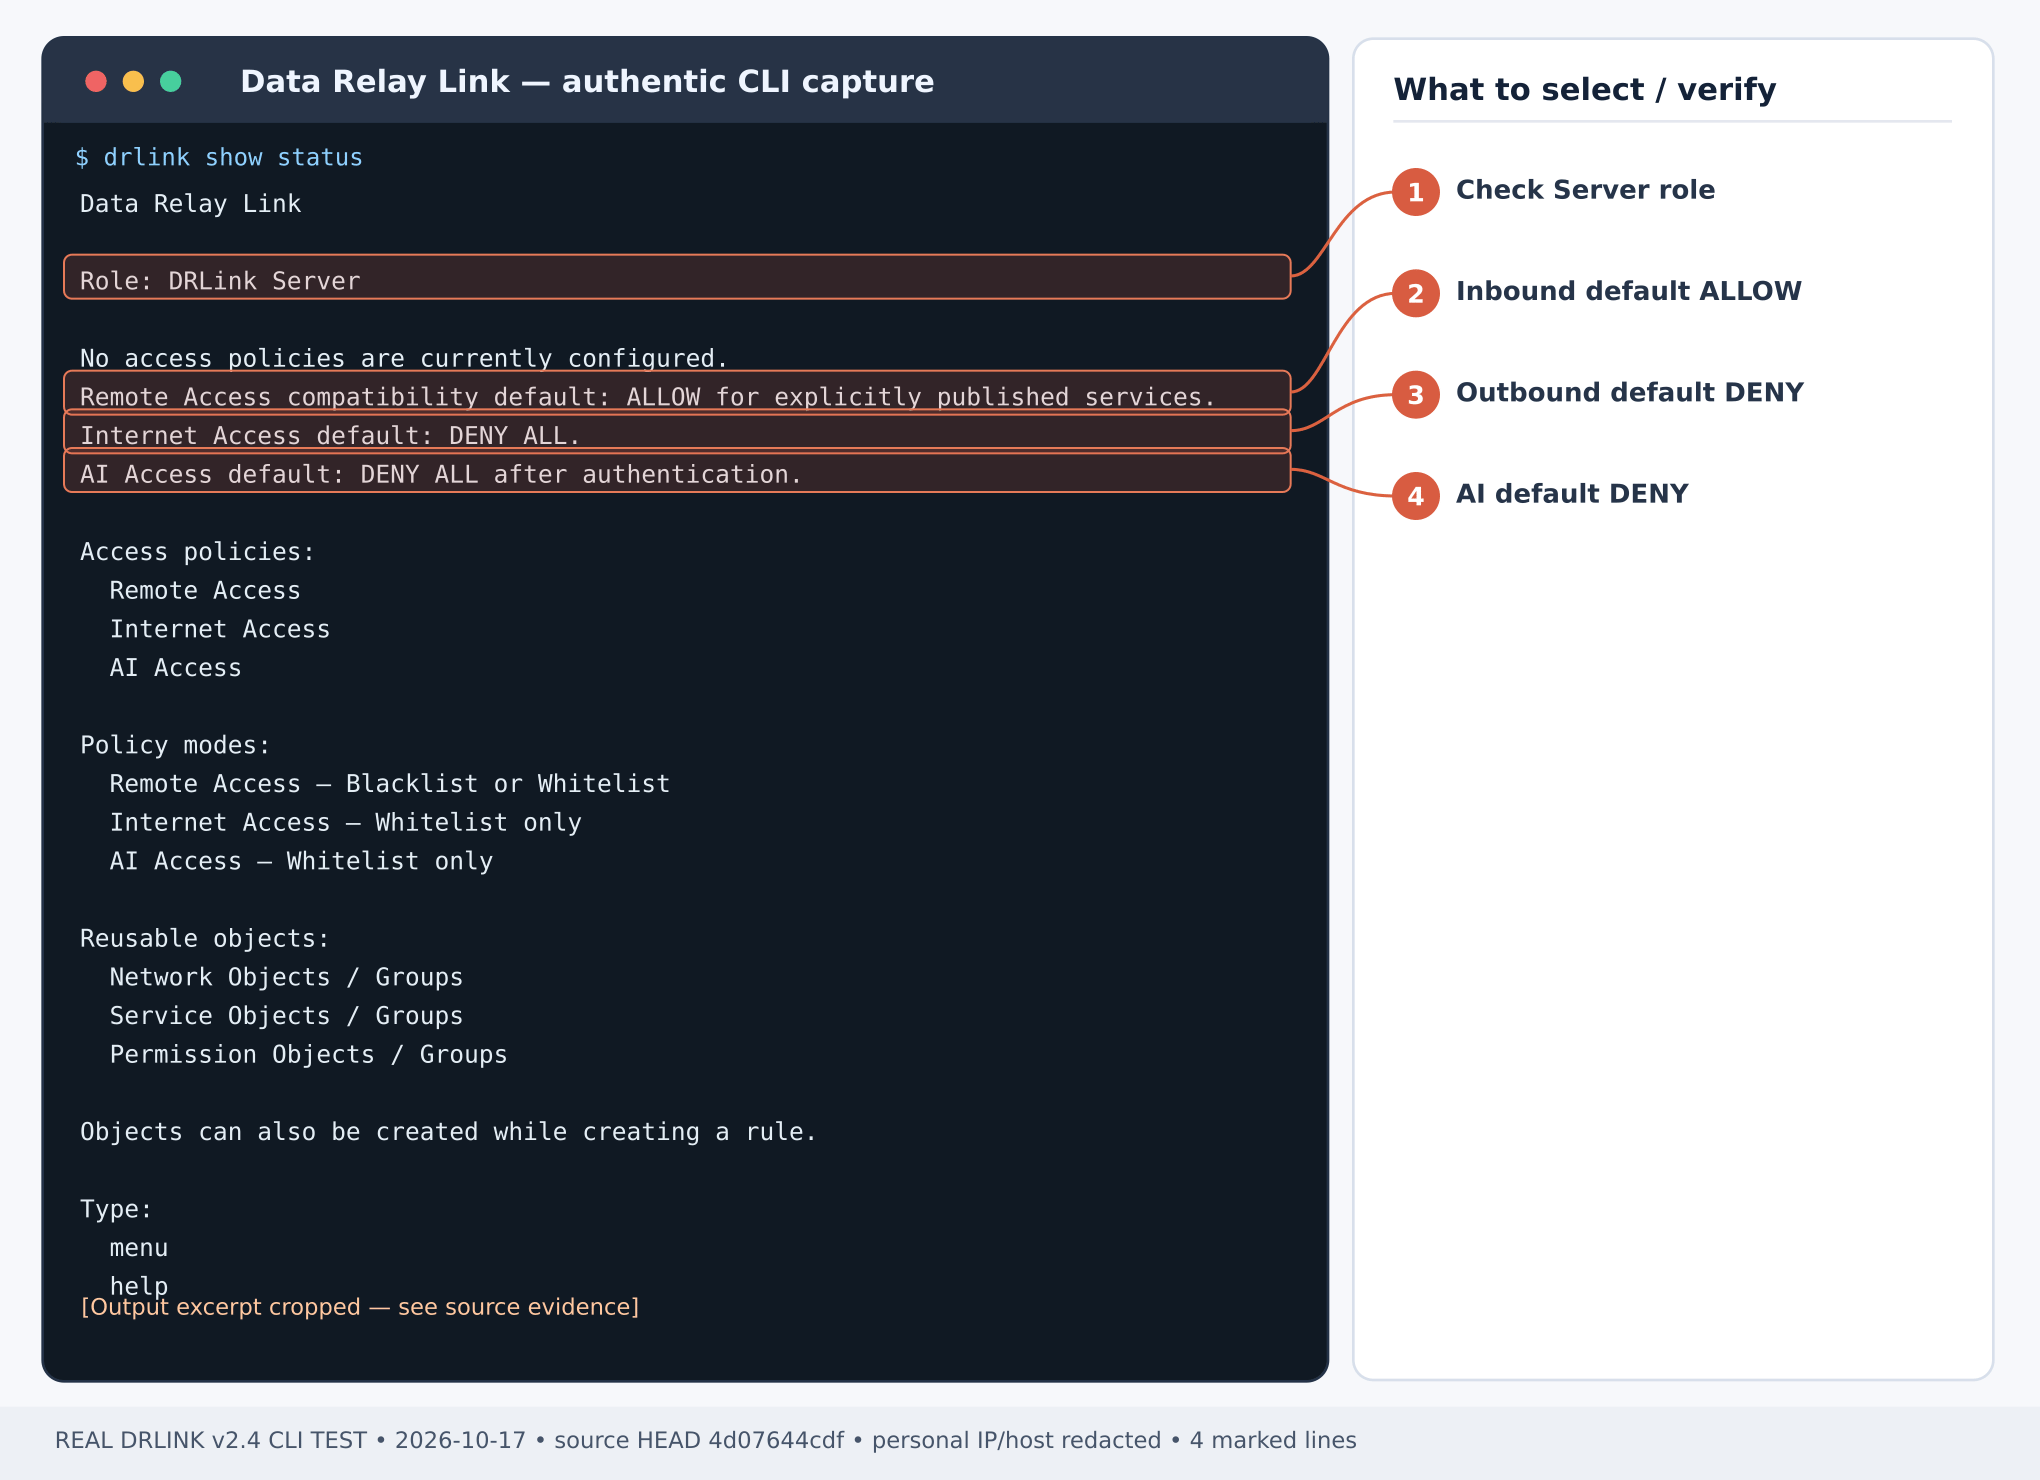
실제 Data Relay Link CLI 캡처 — 정책 설정 이전의 실제 Server 상태: Remote Access는 초기 ALLOW, Internet Access와 AI Access는 기본 DENY입니다. 그림 3. 정책 설정 이전의 실제 Server 상태: Remote Access는 초기 ALLOW, Internet Access와 AI Access는 기본 DENY입니다. 제품 CLI 출력 예시; 일부 주소·호스트는 가렸습니다. Server REPL:
보호 호스트 IP, 목적지 FQDN/포트, 매칭 Rule, 실제 허용/차단 결과를 확인합니다. test internet-access의 ALLOW만으로 데이터 전송 성공이라고 판단하지 않습니다.

문제 해결 및 추가 도메인

Git이 계속 DENY되면 실제 Git 원격 URL, NAT 출발지, DNS 호스트명 및 정책을 확인합니다. git clone이 추가로 codeload.github.com 등 다른 도메인에 접근한다면 실제 로그에 나타난 FQDN만 개별 허용합니다. TLS 오류는 목적지 인증서/신뢰 문제이고, 프록시 timeout은 정책 DENY와 다릅니다. Internet Access enforcement를 disabled로 변경하면 모든 신규 접근이 DENY됩니다.

최신 동작 확인 — 2026-10-28

애플리케이션 테스트에서 프록시를 명시하고 해당 호출에 한해서만 공인 호스트 no_proxy 우회를 비웁니다. Managed Host source는 실제 프록시 peer IP가 입증되는 활성 주소일 때만 매칭합니다. NAT 뒤에서는 관측한 IP/CIDR을 사용하세요. FQDN 허용이 UDP나 사설/metadata 대상 우회를 의미하지 않습니다. 현재 CLI 전체 목록 · MCP 호환성
마지막 수정일 2026년 10월 28일