

사무실 IP 한 곳에서만 원격 SSH 접속 허용하기
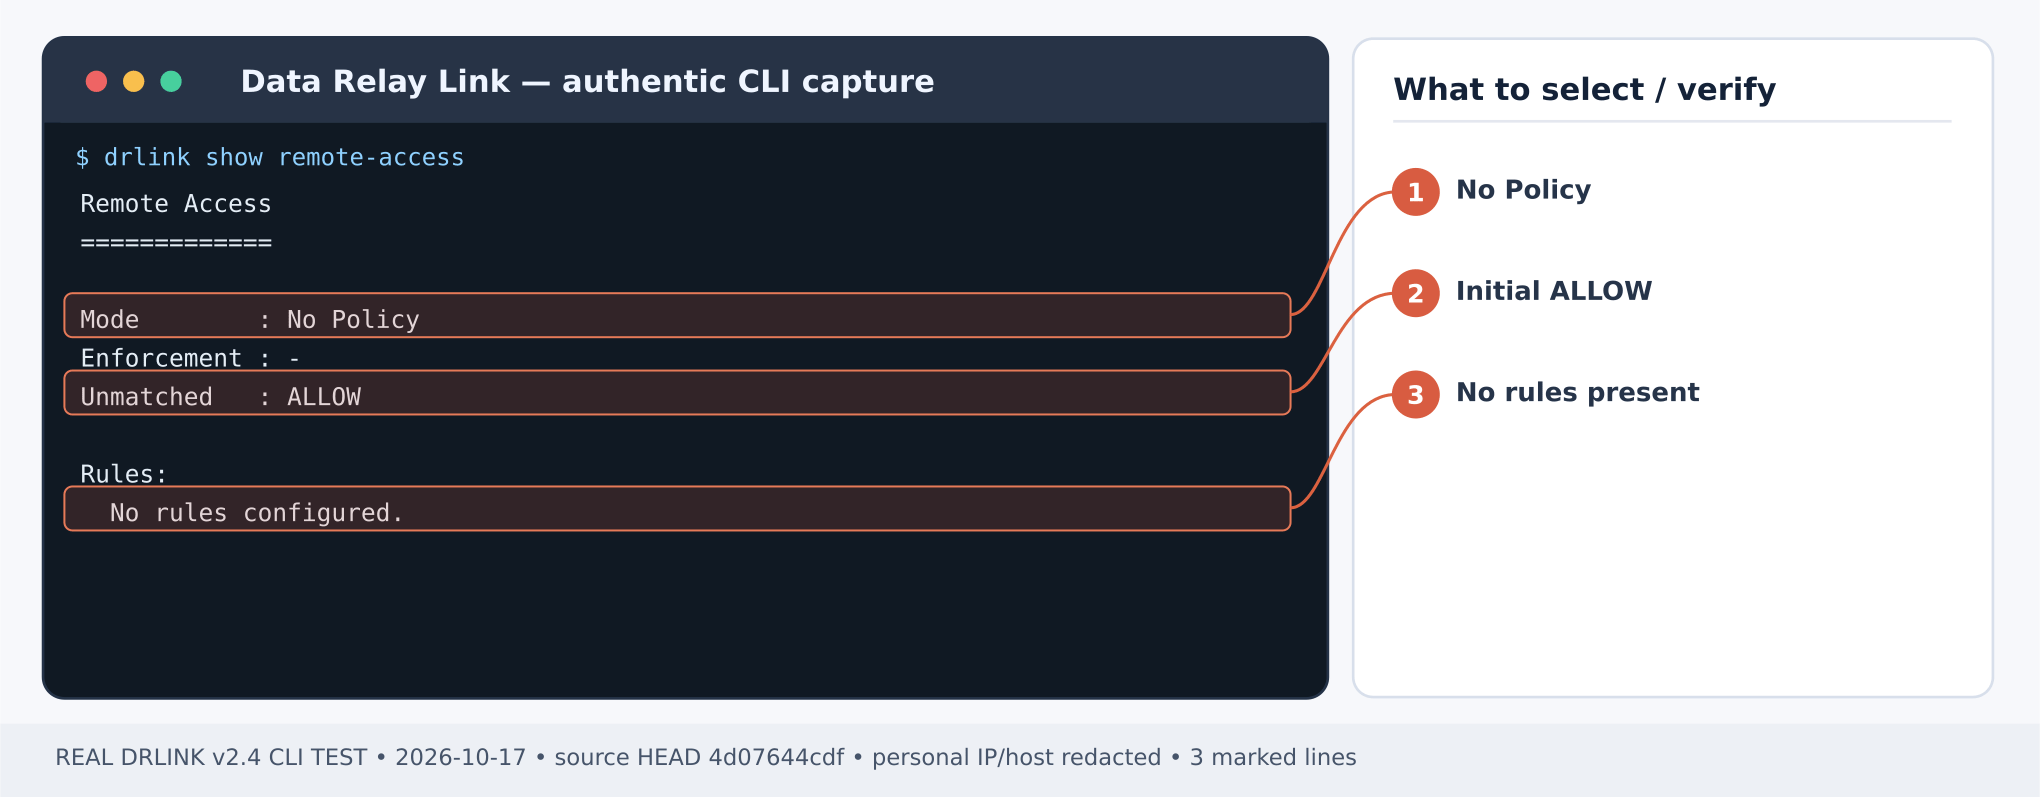
완성 결과: 지정된 사무실 공인 IP만 내부 호스트의 Remote Service에 연결할 수 있습니다. 다른 출발지는 정책상 DENY입니다. 예제: 사무실 공인 IP 203.0.113.10, Managed Host branch-a, Service Object ssh. 모두 실제 값으로 교체합니다.1단계 — 기존 접속 정책과 서버 백업 확인
2단계 — 허용/거부 테스트용 Network Object 등록
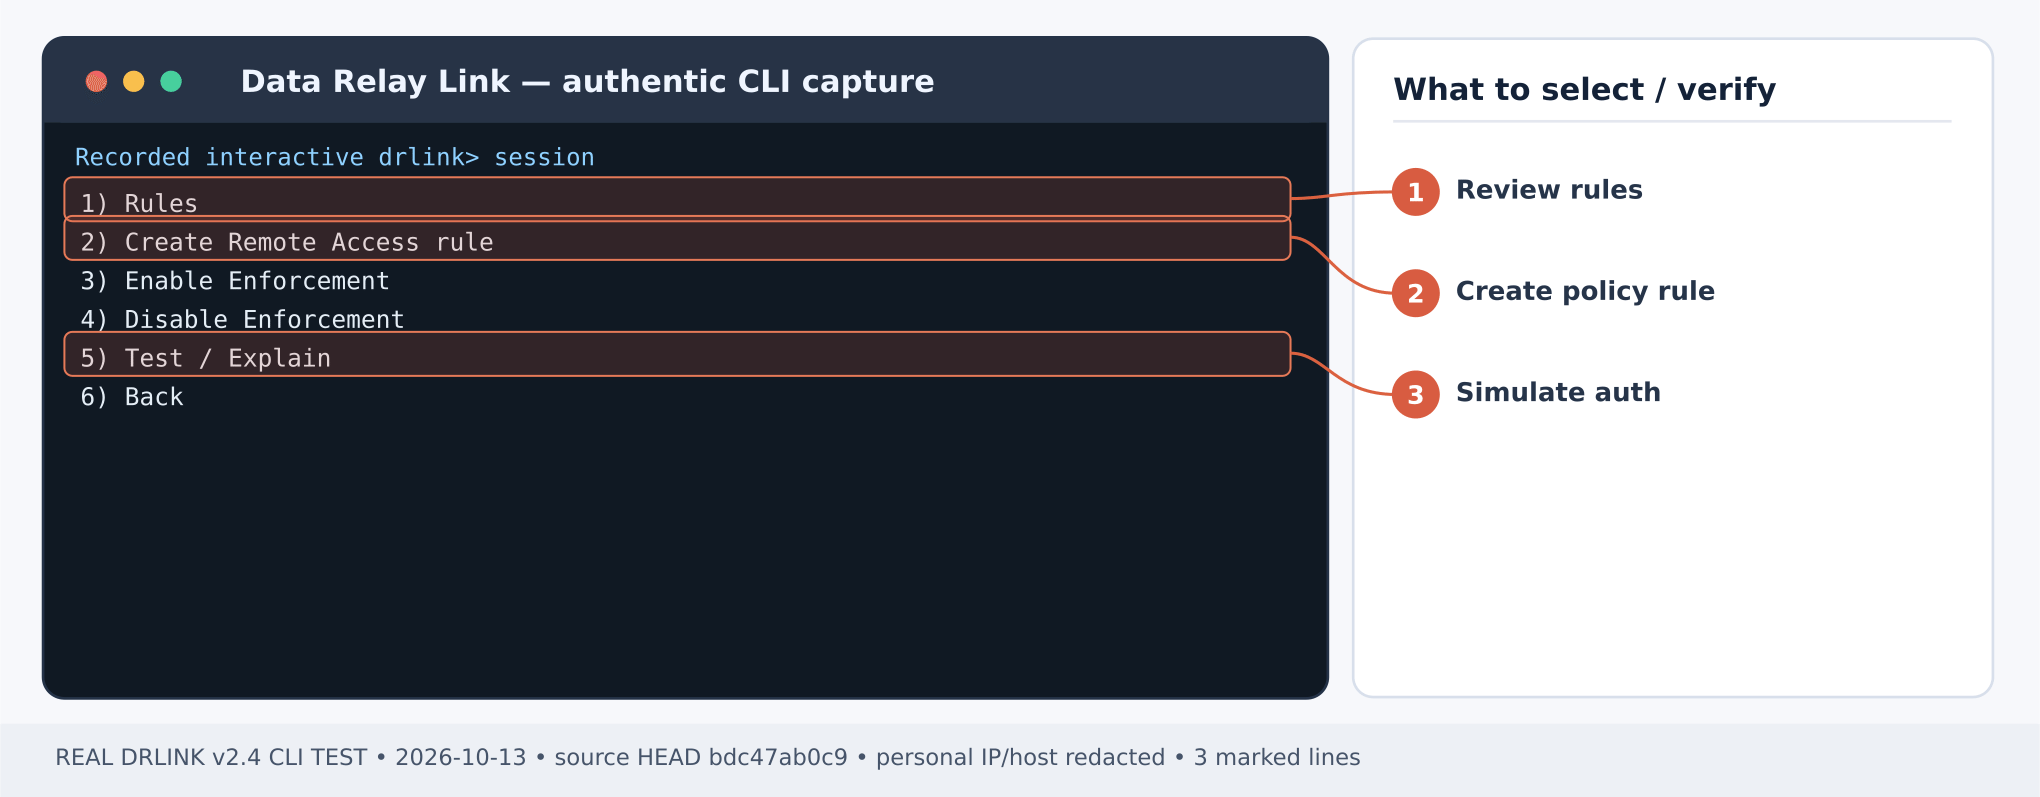
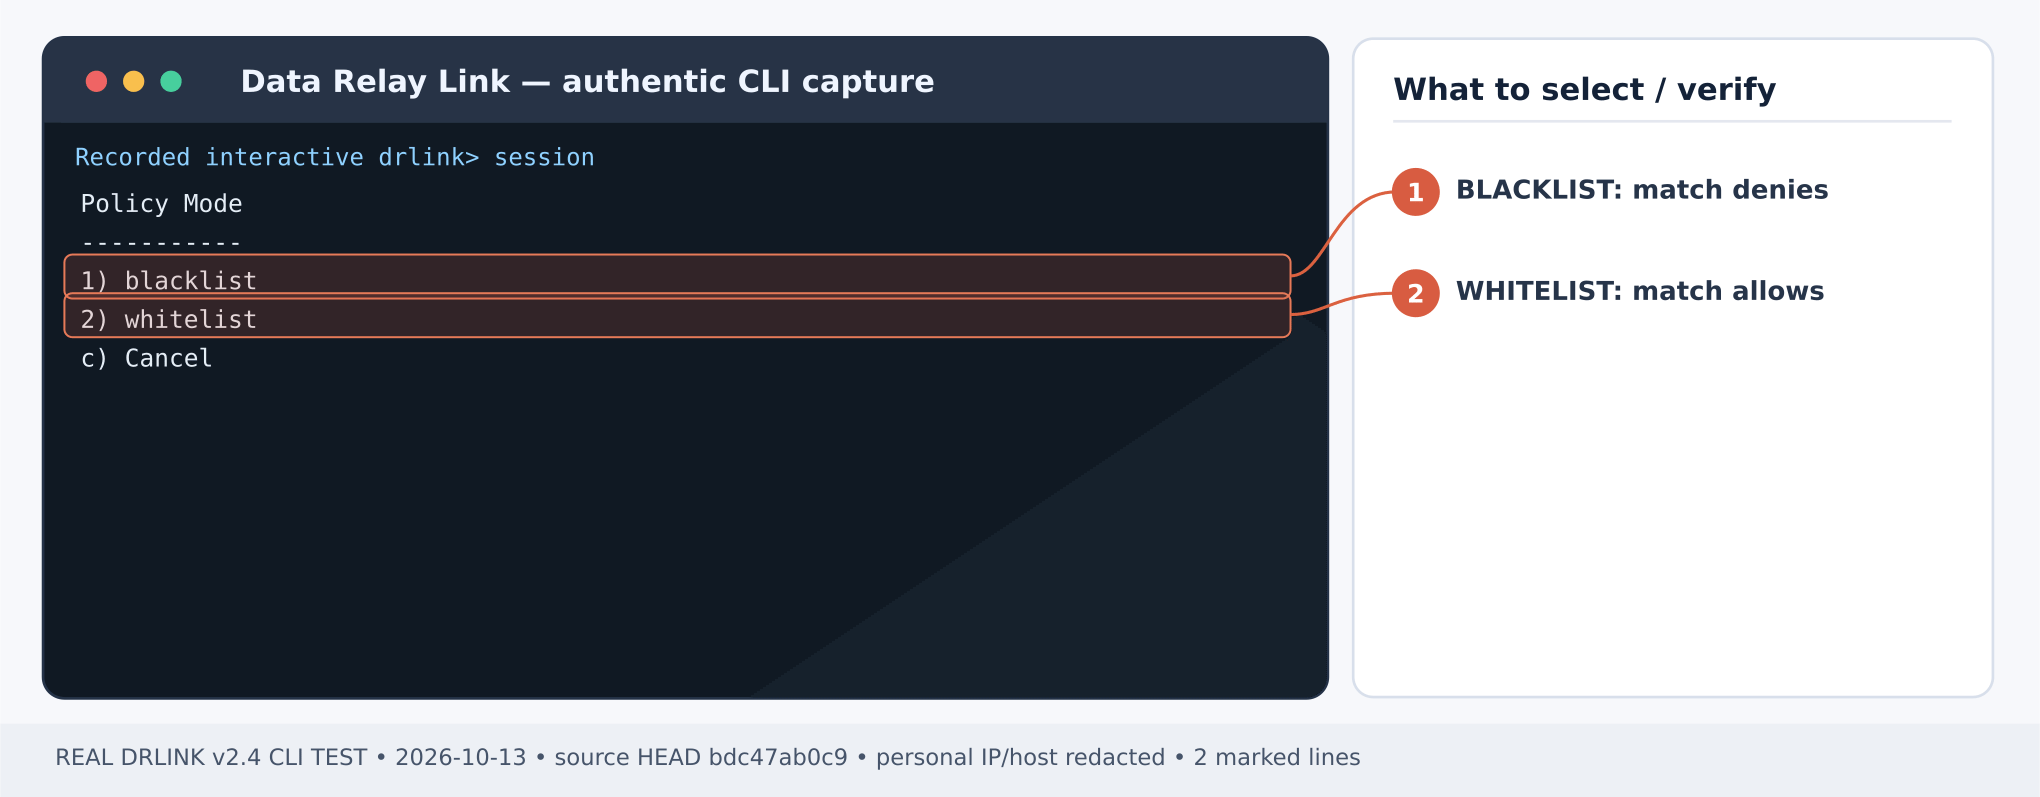
Server REPL:3단계 — 인바운드 WHITELIST 구성
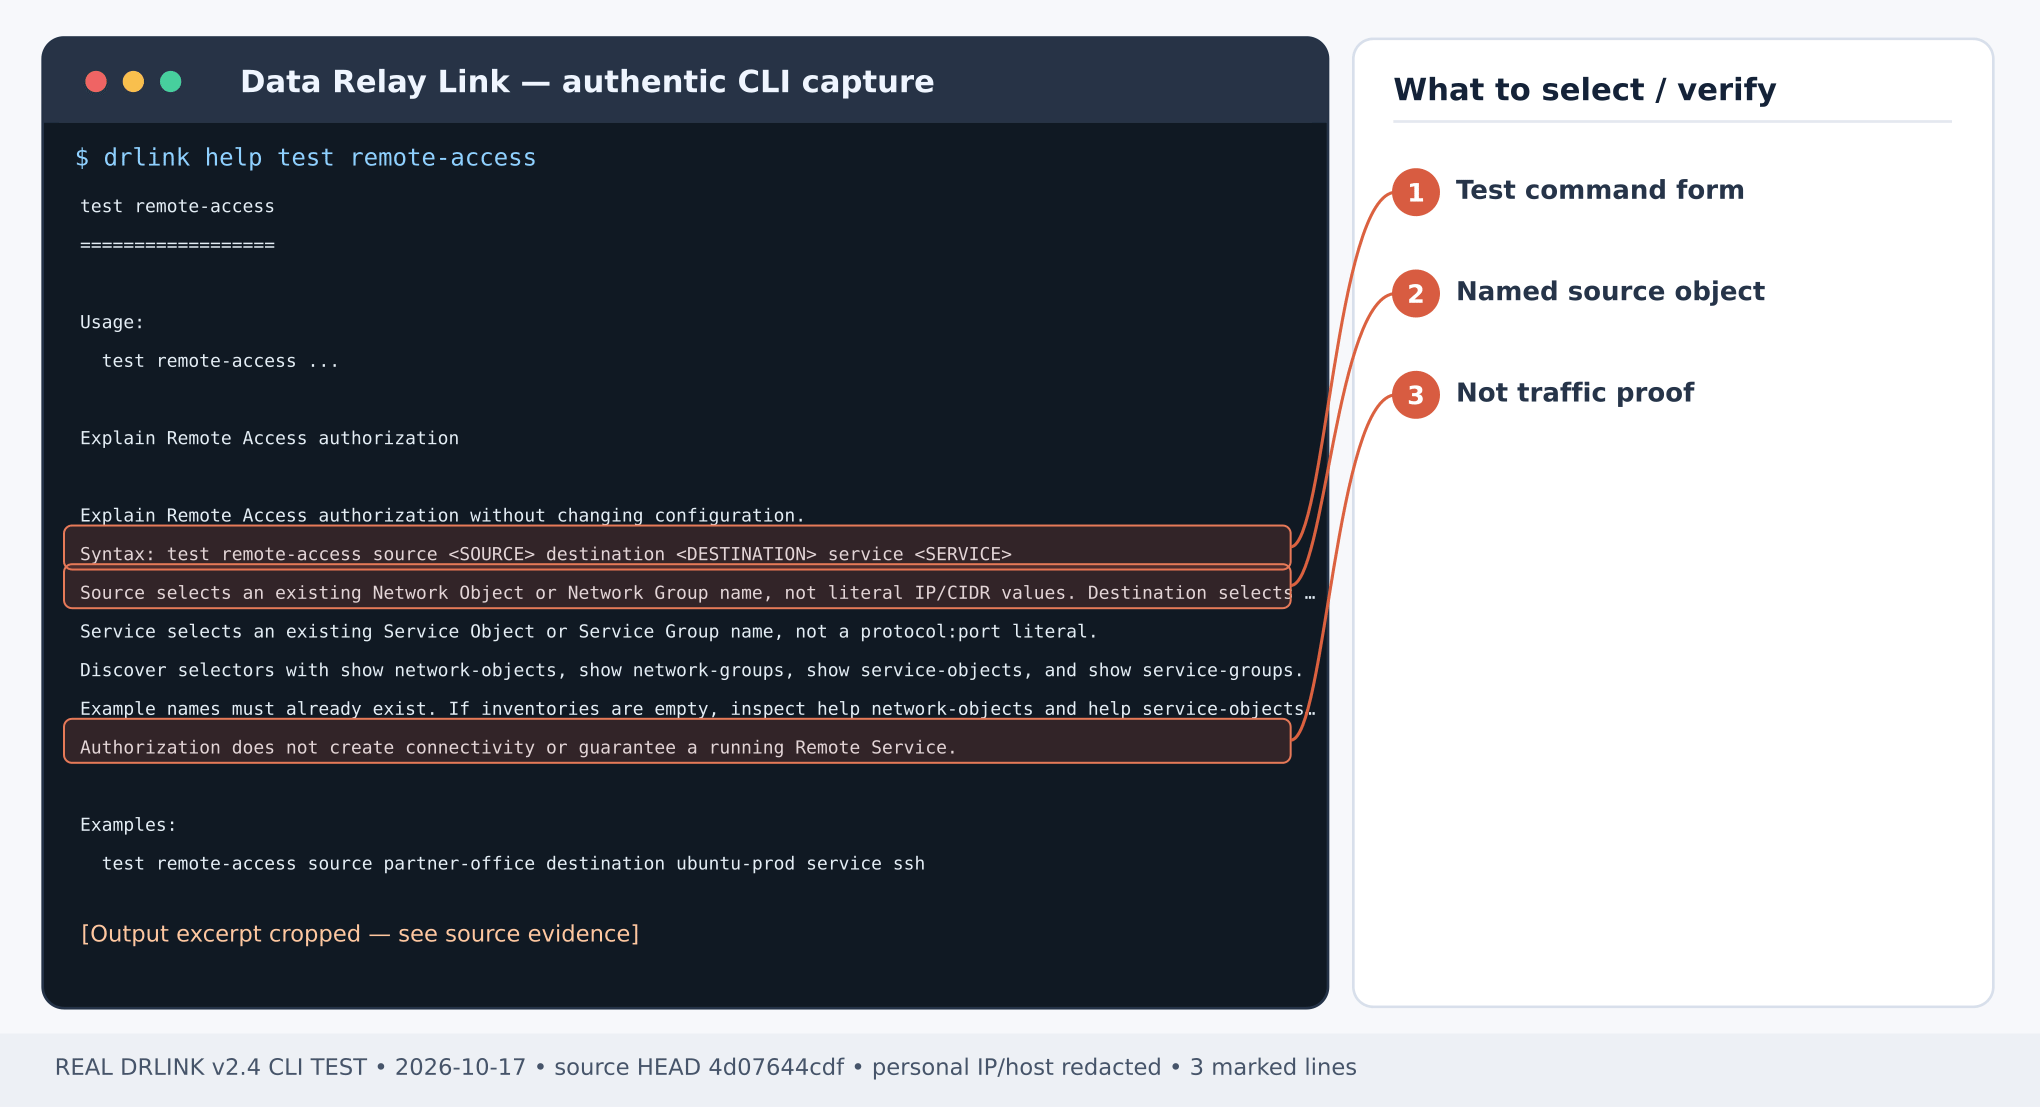
4단계 — 변경 없는 정책 시뮬레이션
5단계 — 실제 두 장소에서 SSH 테스트
승인 사무실 외부 PC에서 Agent가 출력한 예약 포트로 접속합니다.system audit에서 정책 DENY를 확인합니다. 시간 초과나 외부 방화벽 차단만으로 DRLink 정책 차단이 증명되지는 않습니다.
장애·롤백 주의
접속 불가 시 실제 NAT 출발 IP, Service Object, Managed Host, Agent 연결, 모든 Rule을 확인합니다.unset remote-access policy는 초기 ALLOW로 돌아가며 set remote-access disabled 또한 ALLOW ALL입니다. 검토 없이 둘 중 하나를 응급 롤백으로 사용하지 말고 승인된 이전 정책/백업에 근거해 변경하세요.