

원하는 활용 사례를 선택하세요
이 문서는 기능 소개가 아니라 따라 하기 매뉴얼입니다. 각 시나리오에는 네트워크 구성, 준비 사항, 서버와 Agent별 입력 명령어, 실제 통신 확인, 차단 테스트, 장애 복구가 포함됩니다.각 실습은 설치된 제품의 표준 명령을 사용합니다. Server 설치를 완료하고 Server/Agent 역할을 구분하여 진행하세요. 필요한 환경 값과 예상 결과는 각 실습에 설명합니다.
외부에서 내부 서비스 접속 — Remote Access
내부 서버의 제한된 외부 접속 — Internet Access
AI 접속과 관리 업무
아래 이미지는 실제 DataRelay Link CLI의 터미널 출력에서 해당 화면을 발췌해 이미지로 변환한 것입니다. 가상의 Web UI나 생성형 그림이 아닙니다. 주황색 번호는 선택할 메뉴 또는 확인할 원본 출력 줄을 가리킵니다. 캡처는 2026-10-13/17 테스트에서 수집되었고, 실제 IP/호스트는 가렸습니다. 설치된 빌드에 따라 메뉴나 값이 다를 수 있으니 항상 해당 장비의 menu, help,
system version을 먼저 확인하세요.모든 시나리오의 공통 준비
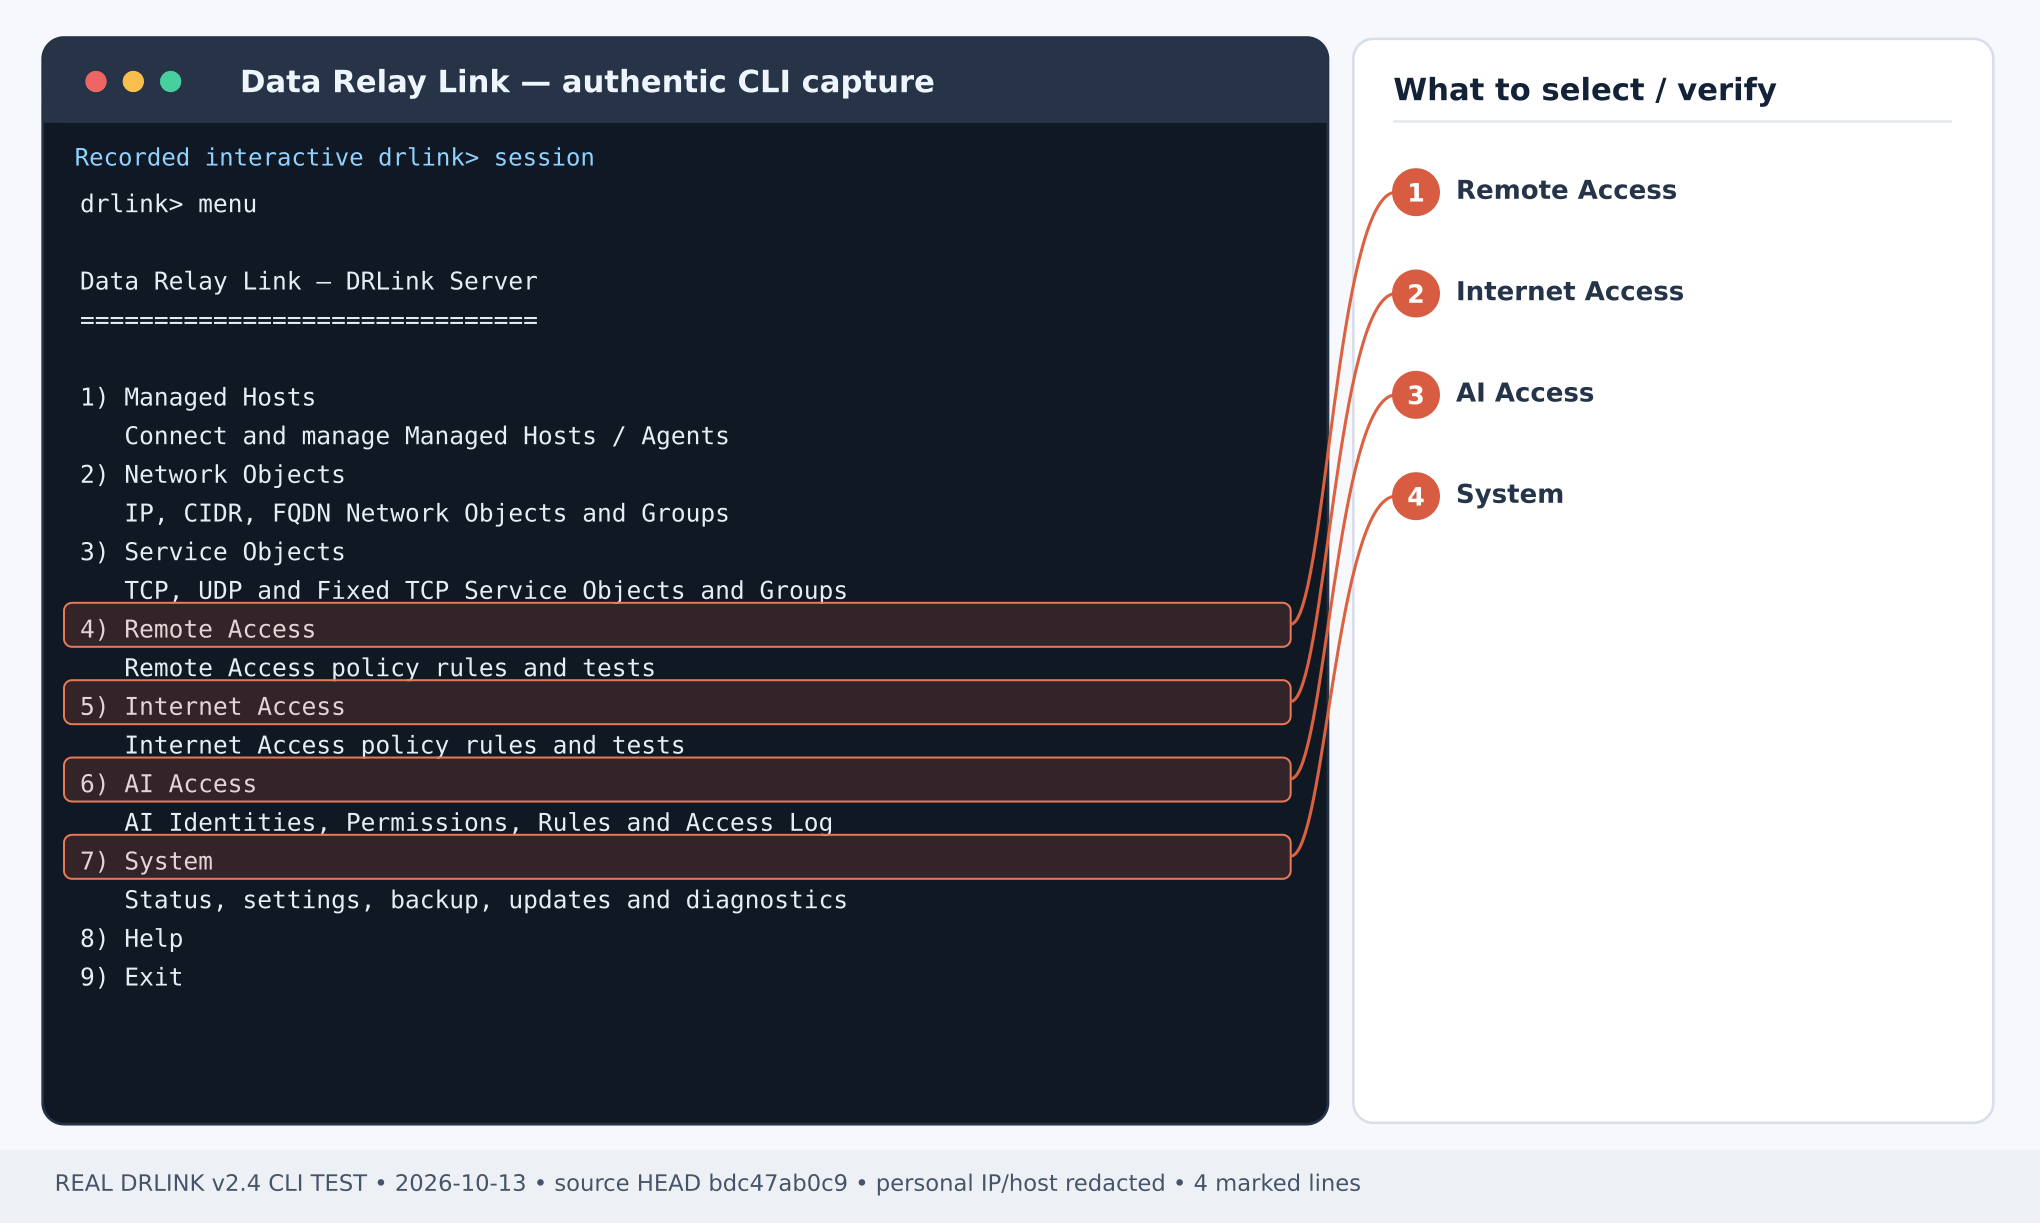
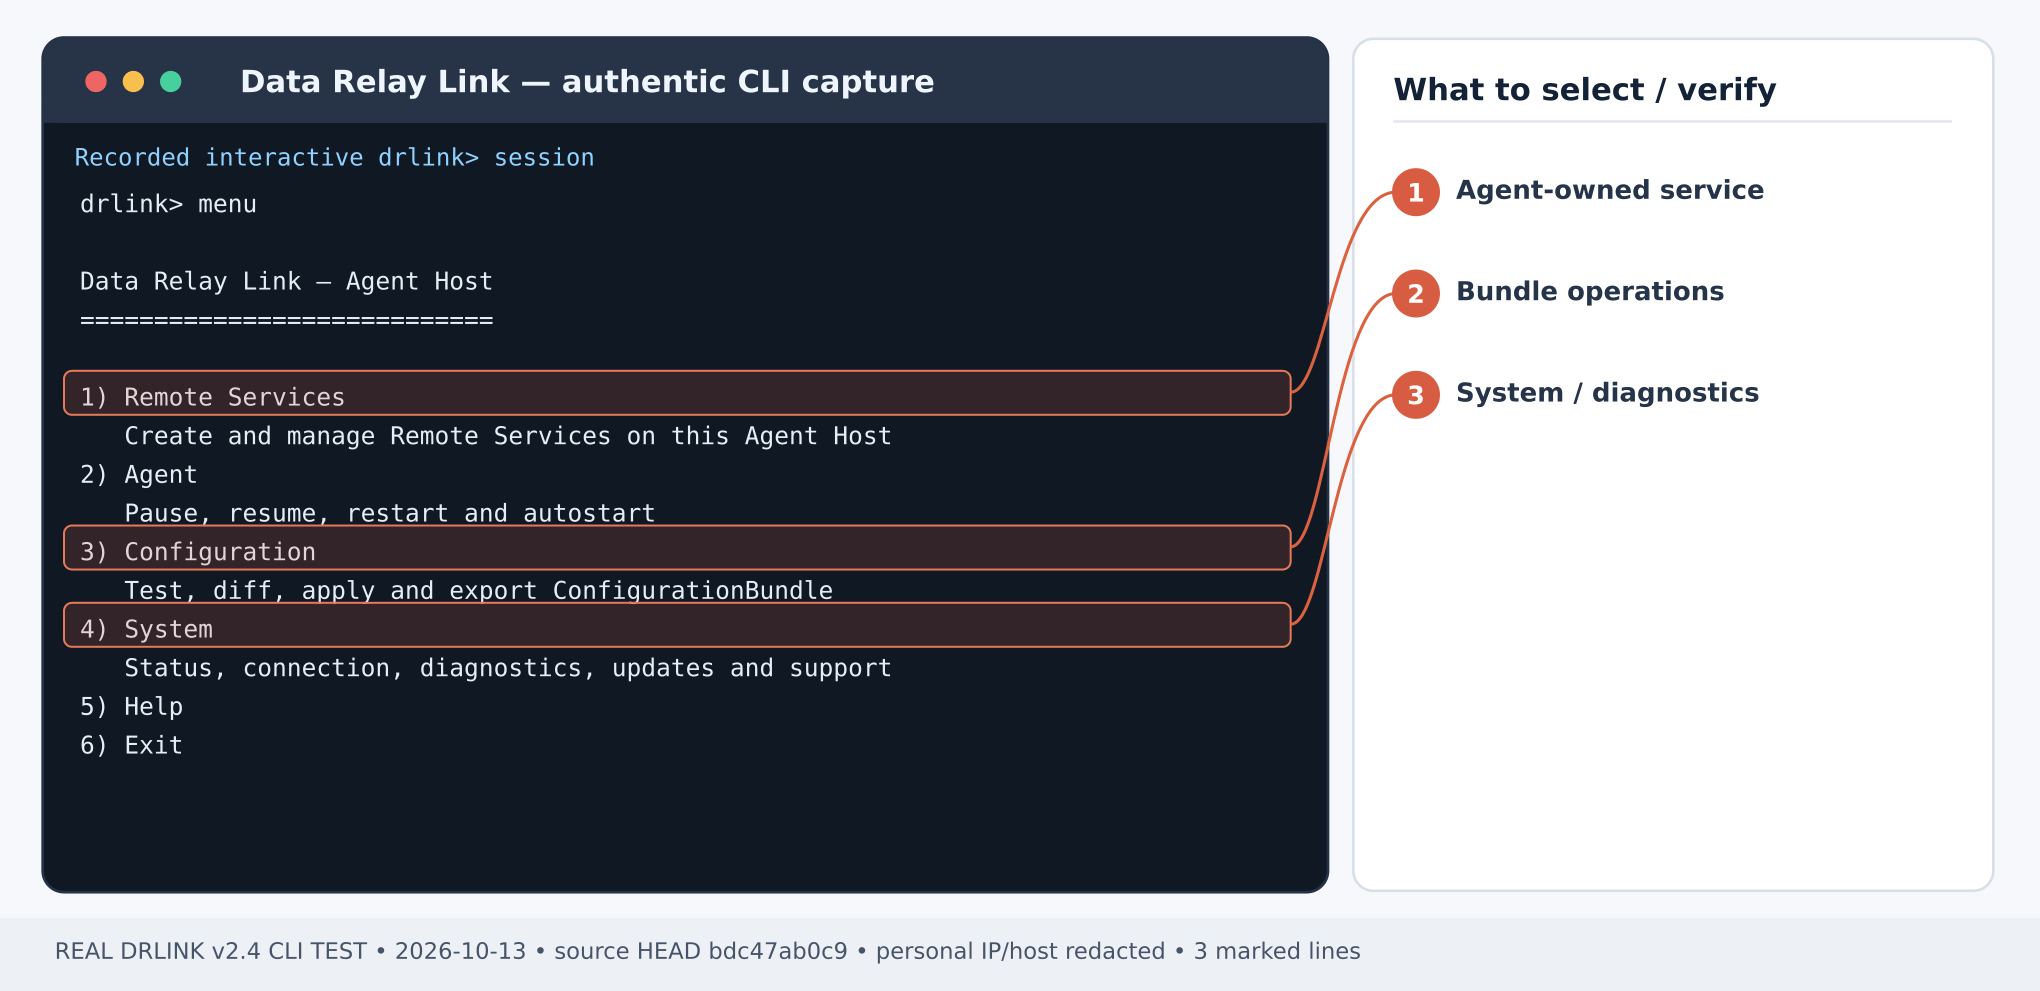
- 서버 설치, 배포 모드, 방화벽/NAT을 먼저 완료하세요. Remote Access와 Managed Host 대상 AI Access에는 신뢰된 Agent가 필요하지만, HTTP(S) Internet Access의 보호 대상 호스트는 Agent 없이 표준 프록시 설정만 사용할 수 있습니다.
- DRLink Server의 일반 셸에서 현재 상태를 확인합니다.
- Server REPL은 서버에서
sudo drlink실행 후 나오는 drlink> 프롬프트입니다. Agent REPL은 해당 Agent Host에서 여는 프롬프트입니다. 보호 호스트/외부 PC 명령은 해당 시스템의 일반 셸에서 실행합니다. 서로 다른 호스트의 명령을 섞지 마세요. - 샘플 IP, DNS, 사용자명, 호스트 이름, 예약 포트는 반드시 본인 환경의 값으로 바꾸세요. 192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24는 인터넷 라우팅용이 아닌 문서 예제 주소입니다.
- 정책 테스트의 ALLOW는 실제 접속 성공이 아닙니다. 반드시 실제 SSH/웹/Git/APT/AI 호출과 DENY 로그를 확인합니다. 단순 시간 초과는 정책 DENY를 입증하지 않습니다.
- 운영 정책 변경 전에는 기존 허용 범위, 백업 및 서비스 중단 가능성을 검토하세요. DRLink는 외부 방화벽·DNS·SSH 사용자·애플리케이션 TLS 인증서를 자동 변경하지 않습니다.
system diagnostics, CLI 참조, 문제 해결을 확인하고 임의의 구버전 명령어를 사용하지 마세요.
AI 실습 추가 — 2026-10-28
Server-self AI 작업은 Agent 등록 없이 별도 권한으로 가능합니다. Managed Host 대상 AI 작업에는 신뢰된 Agent가 필요합니다. CLI 화면과 MCP 도구 인자는 해당 단계에서 확인할 항목을 보여줍니다.